

2026年10月、世界最大の暗号資産取引所バイナンスから約1兆円が流出する事件が発生しました。多くの人は「暗号資産の怖い話」で終わらせがちですが、その手口は日本の個人投資家が利用するNISAや証券口座にも通じる、深刻なリスクを浮き彫りにしています。
この記事では、マネトレ大学学長の尾崎邦明が、バイナンス事件の真相と、日本で実際に起きている証券口座の乗っ取り事件を「連想ゲーム」で繋ぎ、あなたの資産を守るために今日からできる具体的な対策を解説します。
この記事でわかること
- 世界最大の暗号資産取引所から1兆円が流出した「金庫破りではない」手口の全貌
- 日本の証券口座乗っ取り事件で、なぜ被害額の半分しか補償されないのかという現実
- 自分の資産を守るために、今日から確認すべき3つのチェックポイント
マネトレ大学学長の尾崎が運営するYouTubeチャンネル「おーちゃん【元外銀マン】」で解説した内容を、動画公開後の市場データ(ビットコインの実際の値動き)まで織り込んでお届けします。
目次
結論:あなたの資産の「鍵」は、誰のポケットに入っているか
| 何が起きたか | 投資家への意味 | |
|---|---|---|
| バイナンス事件 | エンジニアのPC経由でシステムに侵入され、約1兆円が流出 | 企業の「金庫」が頑丈でも、従業員という「人間」の端末が最大の弱点になりうる。 |
| 証券口座乗っ取り | 2025年に個人の偽サイト経由などで約7393億円が不正に売買された | 被害の責任は原則自己負担。自分の「鍵」(ID・パスワード)を守ることが最重要。 |
| ステーブルコイン凍結 | 流出資金のうち約4400億円が発行会社のボタン一つで凍結された | 便利な「約束」の資産は、発行者の一存で価値を止められる中央集権リスクを内包する。 |
金融資産のセキュリティリスクは、もはや他人事ではありません。銀行預金、NISA、個別株、暗号資産。これらすべての資産には、それを動かすための「鍵」があります。その鍵が今どこにあり、破られた時に誰が責任を負うのかを正しく理解することが、デジタル時代の資産防衛の第一歩です。
第1章:【事件】1兆円は「金庫」から盗まれたのではなかった
この章のポイント
- 2026年10月、バイナンスから約1兆円の暗号資産が20分で流出
- 狙われたのはネットから隔離された「金庫」ではなく、入出金用の「レジ」だった
- ビットコイン価格は一時急落し、市場に大きな衝撃を与えた
史上最大、20分で1兆円が消えた日
2026年10月29日、世界最大の暗号資産取引所バイナンスから約63億ドル(日本円で約1兆円)もの資産が流出しました。しかも、そのほとんどがわずか20分ほどの間に抜き取られるという、暗号資産の盗難事件としては史上最悪の被害額です。
このニュースを受け、ビットコイン価格は一時急落。日本の国内取引所もバイナンス宛ての送金を一斉に停止するなど、市場は大きな混乱に包まれました。
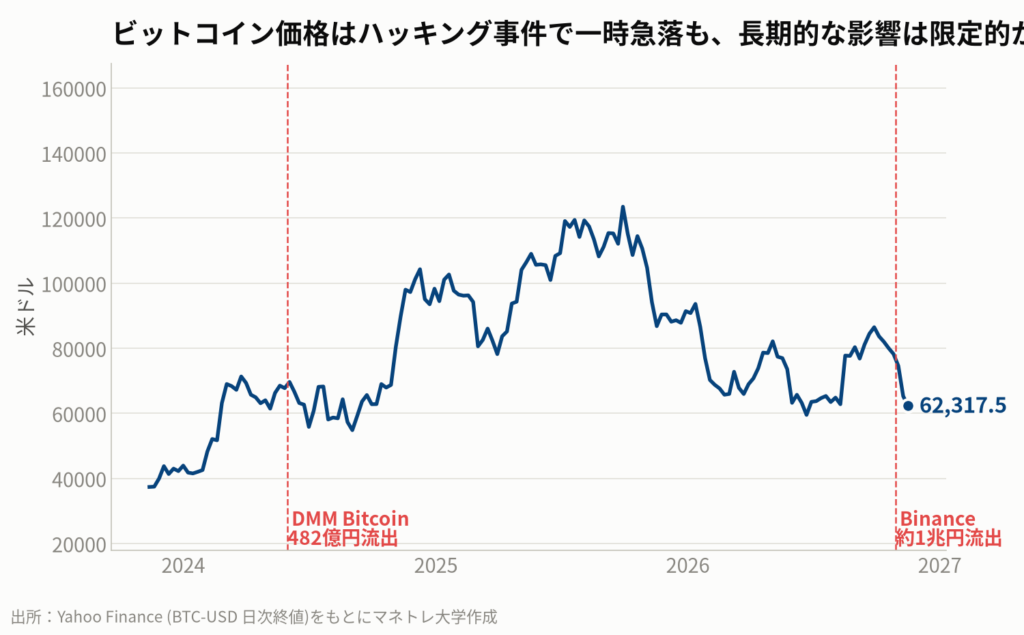
しかし、この事件で最も重要なポイントは、1兆円という金額ではありません。世界最強クラスのセキュリティを誇るはずのバイナンスの「金庫」が破られたわけではなかった、という事実です。
金庫とレジ、そして「番号札つきの委任状」
事件を理解するために、まず金融機関の資産管理の基本構造を知る必要があります。これは銀行でも証券会社でも暗号資産取引所でも同じです。
顧客から預かった資産の大部分は、インターネットから完全に切り離された「コールドウォレット」に保管されます。これが「金庫」です。オフラインなので外部からのハッキングは極めて困難です。
一方で、日々の入出金に対応するため、一部の資産はインターネットに接続された「ホットウォレット」に置かれます。これがお店の「レジ」にあたります。利便性が高い反面、常に外部からの攻撃リスクに晒されます。
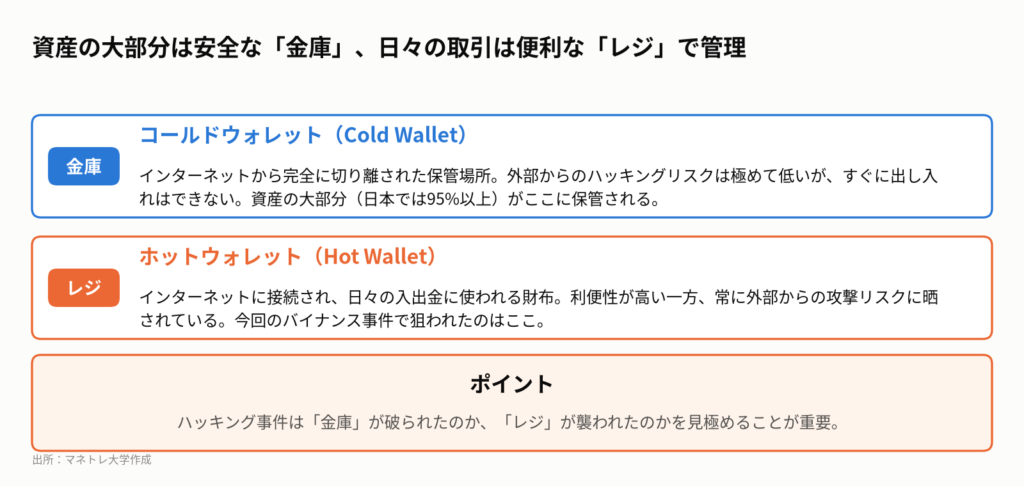
日本では2018年のコインチェック事件を受け、法律で「レジ」に置いてよい資産は全体の5%までと定められています。今回バイナンスで狙われたのは、まさにこのインターネットに繋がった「レジ」でした。
持ち帰りメモ①:どんな金融機関も、資産の大部分はオフラインの「金庫」、一部をオンラインの「レジ」で管理している。
第2章:【手口】なぜ1兆円も?たった1枚の「委任状」が悪用された巧妙な手口
この章のポイント
- 犯人は鍵を盗まず、バイナンスのシステムに不正な「委任状」へ署名させた
- 複数の侵入経路を組み合わせた、たった1人のエンジニアのPCから始まる多段階攻撃だった
- 犯人像として、過去にも日本を標的にした北朝鮮のハッカー集団「TraderTraitor」が浮上
鍵は盗まれていない。鍵を使う部屋に入られた
バイナンスの初期発表によると、事件の入り口は1人のエンジニアのノートパソコンでした。犯人は「金庫の鍵」そのものを盗んだわけではありません。システムの正規の機能を悪用し、「鍵を使う部屋」に忍び込んだのです。
犯人が使ったのは、イーサリアムのブロックチェーンに2025年5月から導入された新しい機能でした。これは、財布の操作をプログラムに任せる「委任状」を発行できる仕組みです。
犯人はバイナンスの署名が入った委任状を、番号だけ変えて50枚用意しました。役所の窓口の番号札のように、どの番号が呼ばれるかはその瞬間まで分かりません。そこで50枚まとめて提出し、1枚だけがその瞬間の番号と一致。その1枚の委任状でレジの操作権を奪い、中身を根こそぎ吸い上げる「掃除機プログラム」を起動させたのです。
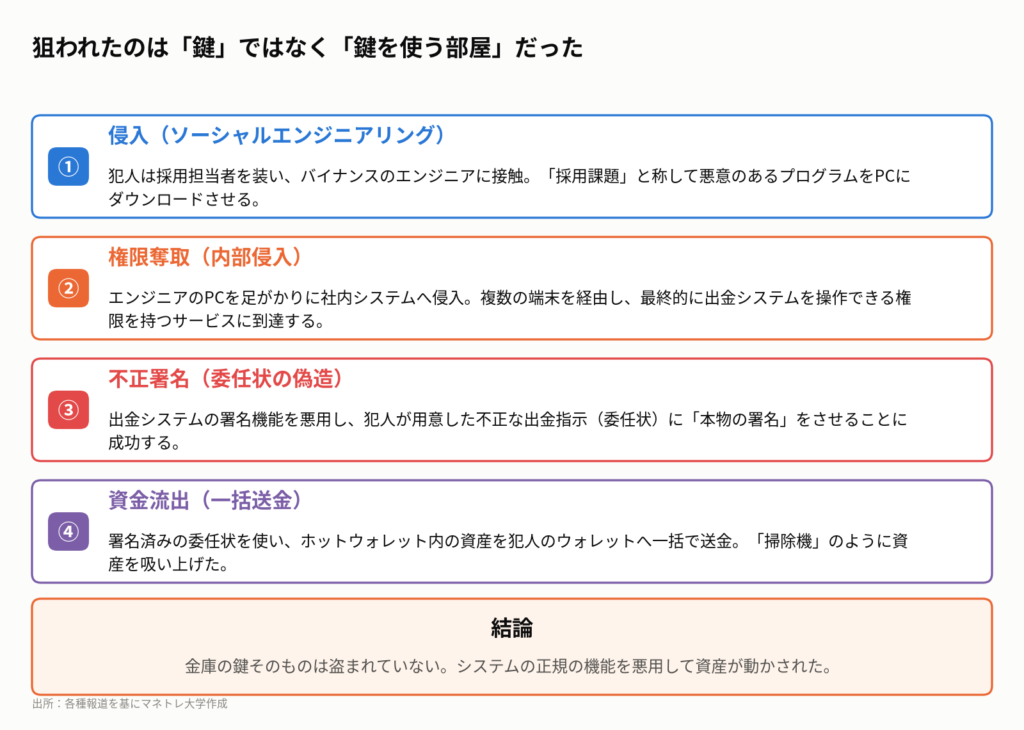
この手口は、犯人が「鍵」そのものを持っていなかったことを示唆しています。もし鍵を持っていれば、50枚も用意する必要はなく、ぴったりの番号で1枚だけ署名すれば済むからです。システムの内部に侵入し、正規の署名機能だけを悪用した、極めて高度な攻撃でした。
犯人は誰か?浮かび上がる北朝鮮ハッカー集団の影
では、一体誰がこんな手の込んだ攻撃を仕掛けたのでしょうか。確定情報ではないものの、状況証拠は一つの集団を指しています。北朝鮮を背景に持つハッカー集団「TraderTraitor」(別名Lazarus Group)です。
- 過去の事件との類似性:2025年2月に起きた取引所バイビットからの2300億円流出事件も、FBIによって同集団の犯行と断定されています。その手口は今回と酷似していました。
- 資金の流れ:ブロックチェーン分析会社TRM LabsやEllipticは、流出した資金の一部が過去の北朝鮮関連事件と同じ経路に流れていることを突き止めています。
- 直前の警告:事件のわずか2日前、バイナンス自身が「偽の採用面接を装った北朝鮮関連のサイバー攻撃を検知・阻止した」と発表していました。
この集団は、企業の採用担当者を装って社員に接触し、「採用課題」と称して悪意のあるプログラムをPCに仕込ませるという「ソーシャルエンジニアリング」を得意としています。システムの脆弱性だけでなく、人間の心理的な隙を突くのが彼らのやり方です。
持ち帰りメモ②:サイバー攻撃は、システムの脆弱性だけでなく、従業員を騙す「ソーシャルエンジニアリング」から始まることが多い。
第3章:【連想】ハッキング事件から始まる「次のお金の流れ」を読む
この章のポイント
- 事件を「怖いね」で終わらせず、次のお金の流れを読むのが「連想ゲーム」
- 取引所リスクから、資産保管(カストディ)やセキュリティ監査ビジネスへの需要増
- ステーブルコインの裏付け資産である「米国債」の買い手が増える可能性も
ニュースを「点」でなく「線」で結ぶ連想ゲーム
バイナンスの事件を「暗号資産はやっぱり怖い」で終わらせてしまうと、重要な学びの機会を逃してしまいます。投資家にとって大切なのは、一つのニュースという「点」から、次にお金がどこへ流れるかという「線」を読み解く「連想ゲーム」です。
今回のバイナンス事件という1本のニュースから、連想ゲームを始めましょう。
- 取引所への不信感 → 専門業者への需要増
取引所に資産を置いておくのは怖い、という心理が働きます。すると、機関投資家はコインベースのような上場企業や、専門の資産保管(カストディ)業者に資金を移すでしょう。 - セキュリティ強化の必要性 → 関連企業のビジネスチャンス
すべての金融機関がセキュリティの見直しを迫られます。これは、サイバーセキュリティ関連企業や、システムの脆弱性を診断する監査法人にとって大きなビジネスチャンスです。 - 規制強化 → 大手への集約
各国の規制当局は、取引所の「レジ」の管理ルールや顧客保護の裏付け資産に関するルールを厳格化するはずです。このコスト増に耐えられない中小の取引所は淘汰され、大手への集約が進む可能性があります。
機関投資家はリスクをどう見ているか
今回の事件では、犯人が盗んだ資金の一部が発行会社の「凍結ボタン」一つで止められました。これは一見、中央集権的なリスクに見えます。しかし、機関投資家にとっては逆のシグナルを送る可能性があります。
「いざとなれば当局の手が届き、管理できる資産だ」という安心感です。J.P. Morganのアナリストは2026年7月のレポートで、規制の明確化が機関投資家の参入を促すと指摘しています。この安心感が、ドル連動のステーブルコインへの資金流入を後押しするかもしれません。
そして、その連想はさらに続きます。ステーブルコインの発行会社は、その価値を担保するために裏付け資産として大量の米国債を保有しています(Goldman Sachs, 2026)。つまり、暗号資産のハッキング事件が、巡り巡って米国債の新たな買い手を増やすという、全く逆の方向へのお金の流れも生み出すのです。
持ち帰りメモ③:一つの金融ニュースは、必ず他の業界や資産のお金の流れに繋がっている。
第4章:【日本】あなたのNISA口座も危ない?7393億円乗っ取り事件の教訓
この章のポイント
- 2025年、個人の証券口座で7393億円もの不正売買が発生
- 手口は偽サイトなどを使ったID・パスワードの窃取。暗号資産口座ではなく、株や投信の口座が標的だった
- 補償は限定的。多くの証券会社では被害額の5割が目安で、原則は自己責任
海の向こうの話ではない、日本で起きた現実
バイナンス事件や北朝鮮ハッカー集団の話は、遠い海外の話ではありません。実は日本国内で、もっと身近な場所が既に標的になっています。
2025年、日本の個人投資家が利用する証券口座で、本人になりすましてログインし、勝手に株を売買するという事件が相次ぎました。金融庁の発表によると、この1年間で発生した不正な売買の合計額は、実に約7393億円にものぼります。
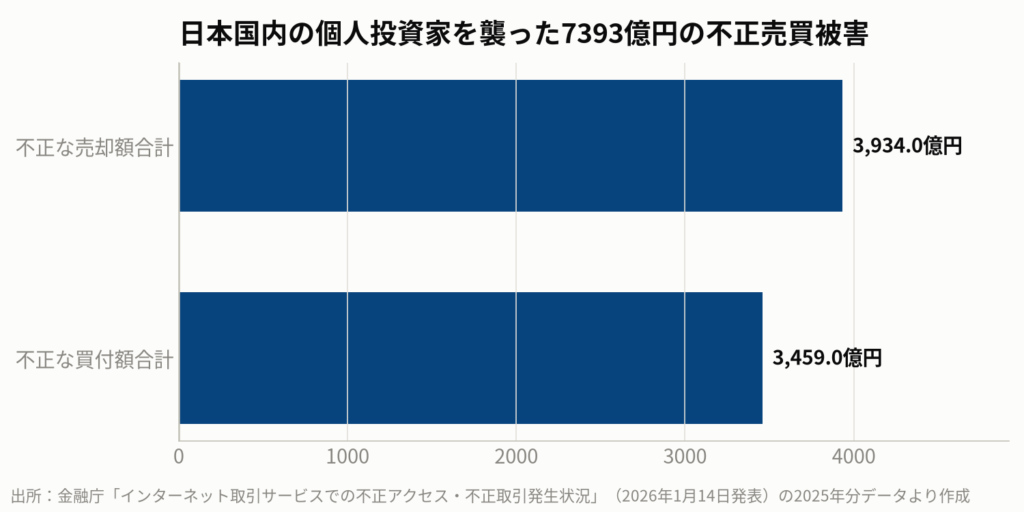
狙われたのは暗号資産の口座ではありません。多くの人がNISAなどで利用している、ごく普通の株や投資信託の口座です。手口は、証券会社を装った偽サイト(フィッシングサイト)にIDとパスワードを入力させたり、ウイルスで情報を抜き取ったりする古典的なものでした。
なぜ被害額の半分しか戻ってこないのか
ここで最も深刻なのは、被害に遭った場合の補償です。証券会社の約款には、通常「ID・パスワードの管理不備による損害は、会社は責任を負わない」と明記されています。
2025年の事件多発を受け、大手ネット証券各社は補償の方針を打ち出しましたが、その内容は限定的です。ある証券会社の例では、補償額は被害額の5割が上限とされています。1000万円の資産を勝手に売買されても、戻ってくるのは500万円と見舞金だけ、というケースもあり得るのです。
なぜ全額補償されないのか。それは、証券会社のシステムが破られたわけではないからです。犯人は盗んだIDとパスワードを使って、正規のルートでログインしていました。証券会社側から見れば、それが本人なのか犯人なのかを区別することは困難です。そのため、「鍵」の管理責任は、あくまで口座の持ち主本人にある、というのが基本的な考え方なのです。
持ち帰りメモ④:証券口座のID・パスワードが漏洩した場合の損失は、原則として自己責任となる。
第5章:【対策】「止められてから知る人」にならないための3つの自己防衛
この章のポイント
- 自分の資産が「本物」か「約束」のどちらの形で帳簿に載っているか知る
- 資産を凍結・停止できる「ボタン」を誰が持っているか把握する
- 一番弱い場所は「金庫」ではなく、自分のスマホやPCという「端末」だと認識する
見ていた人、止められてから知った人
バイナンス事件を時系列で振り返ると、重要な順番が見えてきます。攻撃者は36時間前から準備し、取引を監視していた個人アナリストは8分後に異常を検知し、テザー社は37分後に資金を凍結しました。そして一般の顧客が事件を知ったのは、出金ボタンが押せなくなってからです。
これは偶然ではありません。見ていた人から順に行動し、見ていなかった人は、最後に止められてから知る。この構造は、あらゆる金融の世界で共通しています。
「止められてから知る人」にならないためには、自分の資産の法的な立ち位置を理解しておく必要があります。あなたの資産は、金融機関の帳簿に「本物」として載っていますか? それとも「約束」として載っていますか?
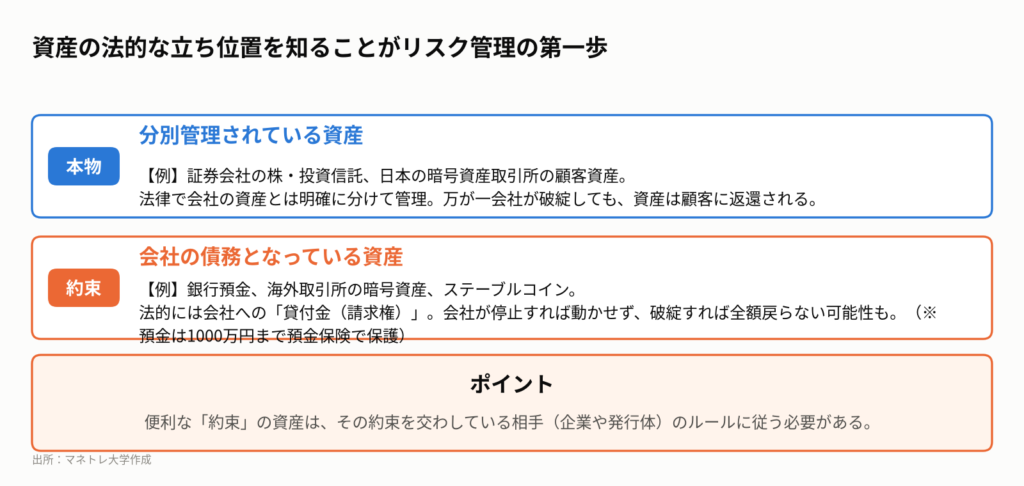
便利な「約束」の資産は、その約束を交わしている相手(企業や発行体)のルールに従う必要があります。今回、テザー社やサークル社がボタン一つで資産を凍結できたのは、ステーブルコインが「約束」の資産だったからです。自分の資産を止めるボタンを誰が持っているのか、知っておくことが重要です。
今日から始める3つの資産防衛チェックリスト
では、具体的に何をすればよいのでしょうか。判断に必要だった視点は3つだけです。
- 自分の資産が、誰の帳簿に「本物」と「約束」のどちらの形で載っているか?
証券会社の株は分別管理された「本物」ですが、銀行預金や海外取引所の資産は「約束(債権)」です。この違いが、破綻時や凍結時の扱いの差になります。 - 資産を凍らせたり止めたりするボタンを誰が持っているか?
ステーブルコインなら発行会社、取引所の資産なら取引所自身が出金停止のボタンを持っています。その権限の範囲を約款で確認しておきましょう。 - 鍵が置かれている一番弱い場所は、金庫ではなく、どの端末か?
DMMビットコイン事件では社員のPC、バイナンス事件ではエンジニアのPC、そして7393億円の乗っ取り事件では、私たち自身のスマホやPCが入り口でした。一番守るべきは自分の端末です。
動画公開後に起きたこと
動画公開後、ビットコイン価格は一時62,000ドルを割り込むなど不安定な動きを見せましたが、現在は64,000ドル台で推移しています(2026年11月18日時点)。市場では、バイナンスの流動性低下や、今回の事件をきっかけとした各国の規制強化への懸念がくすぶっています。米中間選挙後の楽観ムードから一転して、サイバーセキュリティリスクに対する警戒感が広がっています。
持ち帰りメモ⑤:資産防衛の第一歩は、自分の資産の「本当の持ち主」と「一番弱い場所」を知ることから始まる。
私たち個人投資家はどうするべきか
今日の話は、暗号資産を持っているかどうかにかかわらず、すべての個人投資家に関わる問題です。自分の大切な資産を守るために、今日からできる具体的な行動を5つにまとめます。
- 証券口座のセキュリティ設定を総点検する:2段階認証(多要素認証)は必須です。可能であれば、SMS認証より認証アプリや物理キーを使いましょう。また、出金先口座を自分の銀行口座のみに限定する設定も有効です。
- 利用している金融機関の「約款」を確認する:特に「不正利用時の補償」に関する項目を一度読んでおきましょう。どのような場合に、いくらまで補償されるのかを知っておくだけで、リスク管理の意識が変わります。
- パスワードの管理方法を根本から見直す:安易なパスワードの使い回しは絶対にやめましょう。パスワード管理ツールを利用するか、自分なりのルールで複雑なパスワードを作成し、他人に推測されにくい方法で保管することが重要です。
- 不審なメールやSMSのリンクは絶対に開かない:金融機関を装ったフィッシング詐欺は年々巧妙化しています。公式サイトへは、必ずブックマークからアクセスする習慣をつけましょう。
- 資産の「形」を意識し、分散する:すべての資産を単一の取引所や証券会社に置くのではなく、複数の金融機関に分散することもリスク対策の一つです。また、取引に使わない長期保有資産は、より安全な管理方法(例:暗号資産ならハードウェアウォレット)を検討する価値があります。
NISA口座でコツコツ積み立てた資産も、その「鍵」が破られれば一瞬で危険に晒されます。他人事だと思わず、自分の口座を守るための行動を今日から始めましょう。
もちろん過去の実績は将来のパフォーマンスを担保するものではございません。本記事は特定銘柄の購入を推奨するものではなく、投資は自己責任でお願いします。
今回のバイナンス事件という1本のニュースから、連想ゲームを始めましょう。取引所への不信感は、コインベースのような上場企業や、専門の資産保管(カストディ)業者のビジネスチャンスに繋がります。セキュリティ強化の必要性は、サイバーセキュリティ関連企業の株価を押し上げるかもしれません。さらに、犯人が盗んだ資金の洗浄を防いだ「凍結ボタン」の存在は、ステーブルコインへの規制と監視を強化させますが、機関投資家にとっては逆に「管理されている安心感」を与え、その裏付け資産である米国債への需要を高めるという、全く逆の方向へのお金の流れも生み出すのです。
私が学長を務めるマネトレ大学では、金融知識ゼロだった大学生が米国大手証券会社に入社し学んだ金融知識、ルーティンワークを集約した金融特化型の教育研修を行っています。無料の勉強会「元ゴールドマン・サックス証券 尾崎邦明式 金融×不動産の二刀流投資」はYouTubeの各動画の概要欄からお申し込みください。日々のマーケット解説や最新情報は、無料LINEでもお届けしています。まずは無料LINEにご登録ください。
参考情報:警察庁・FBI・DC3「北朝鮮を背景とするサイバー攻撃グループTraderTraitorによる暗号資産関連事業者を標的としたサイバー攻撃について」(2024年12月24日)、金融庁「インターネット取引サービスへの不正アクセス・不正取引にご注意ください」(2025年4月3日更新)、J.P. Morgan Asset Management, Eye on the Market, “The state of cyber risk before 2026” (July 22, 2026)、Goldman Sachs Global Institute, “Primer: What to Know About Stablecoins” (February 4, 2026)、TRM Labs, ブログ投稿 (2026年10月29日)、Elliptic, 共同創業者Tom Robinson氏のコメント (2026年11月3日)、Binance, 初期調査報告書 (2026年10月30日)、日本証券業協会「インターネット取引における不正アクセス等防止に向けたガイドライン」(2025年10月15日改正)
まずは無料LINE登録で特典をGET
Follow me!



コメント